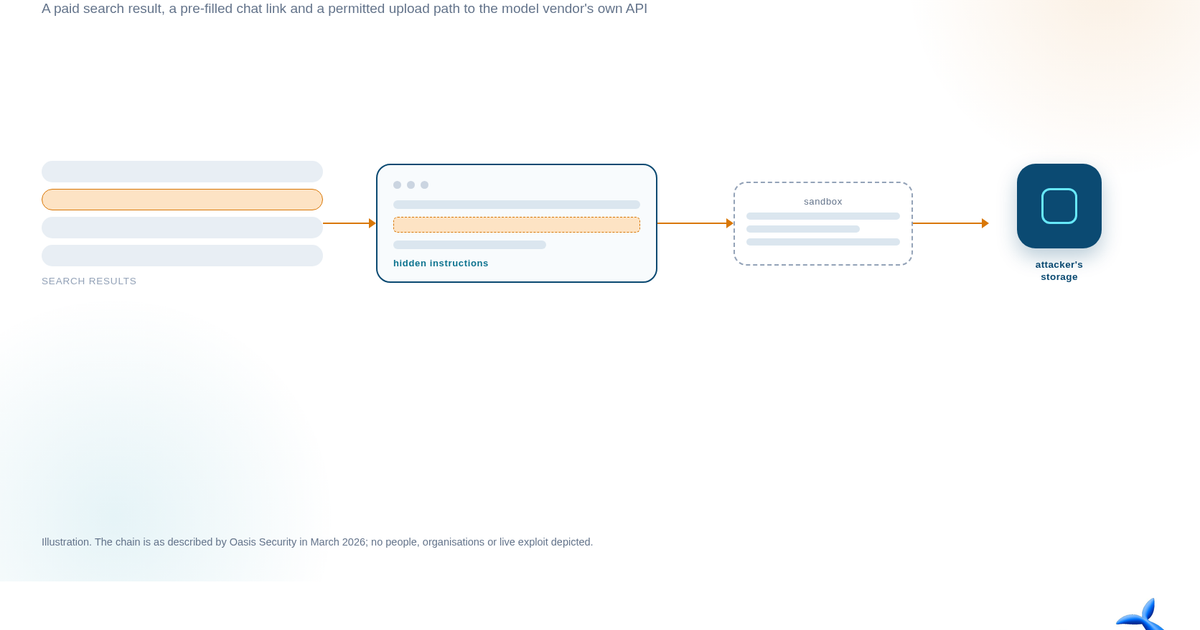
2026年3月、Oasis Securityの研究者たちは「Claudy Day」と名付けた攻撃チェーンを公開した。これはclaude.aiとより広範なclaude.comプラットフォームにおける3つの別個の脆弱性を組み合わせたもので、3つが1つのパイプラインにどう結合するかを示した。すなわち、claude.comのアドレスを表示する有料のGoogle広告、事前入力済みのチャットリンクに隠された不可視の指示、そしてClaudeのサンドボックスから抜け出し攻撃者自身のAnthropicアカウントに到達する経路である。このチェーンには統合もツールもMCPサーバーも不要だった——Oasisによれば、既定の、すぐに使える状態のclaude.aiセッションに対して機能し、標的はユーザーの会話履歴とメモリだった。本記事のために読んだどの情報源も、このチェーンが実在の人物に対して使われたとは報告しておらず、アーカイブにも実際の被害は記録されていない。Oasisは公開前にこれを実証し、Anthropicに報告した。アーカイブはこの開示を、2026年3月(月単位の精度)に日付が付された高重大度かつ争いのないインシデントとして記録しており、それはOrca AI Incident Archive内で、その他のプロンプトインジェクション項目と並んで掲載されている。
3つの欠陥は何をしたのですか
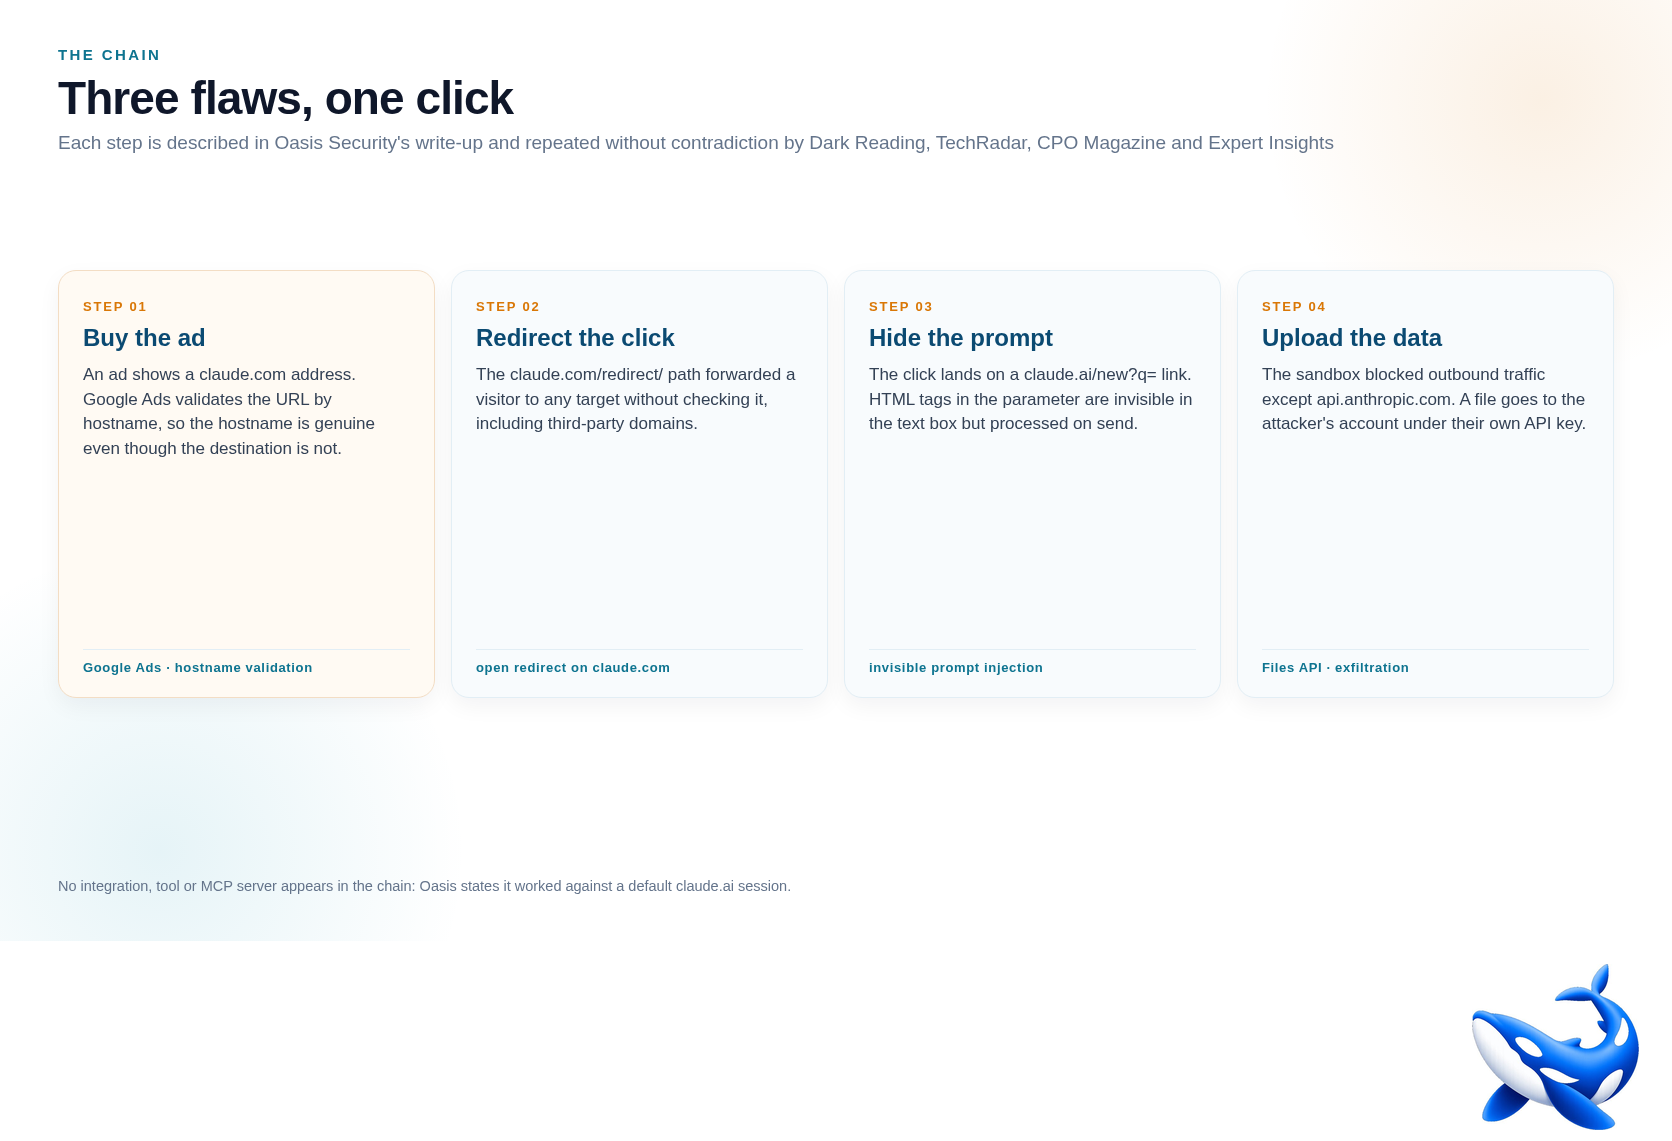
最初の欠陥は、目に見えないインジェクションでした。claude.ai では、URL パラメータ claude.ai/new?q=… を通じて、プロンプトがすでに入力された新しいチャットをリンクから開けます。Oasis は、特定の HTML タグをこのパラメータに埋め込むことができ、テキストボックスでは見えないまま、ユーザーが Enter を押すと Claude によって処理されることを発見しました。クリックした人は 1 つのプロンプトを読むだけですが、Claude はそのプロンプトに加えて、攻撃者がマークアップに埋め込んだもの、たとえばデータを収集して移動させる指示に基づいて行動してしまいます。
2つ目の欠陥は出口だった。Claudeのコード実行サンドボックスは外向きのネットワークアクセスを制限しているが、api.anthropic.comへの接続は許可していた。Oasisは、これだけでデータを持ち出すのに十分だったことを突き止めた。攻撃者に属するAPIキーを隠し指示の中に埋め込むことで、研究者はClaudeにユーザーの会話履歴から機密情報を検索させ、ファイルに書き出させ、そのファイルをFiles API経由で攻撃者のAnthropicアカウントにアップロードさせた。攻撃者はそこで一覧表示し、好きなだけ読むことができた。Expert Insightsは、当時Files APIをプラットフォームのファイルアップロードのベータ機能と表現している。CPO Magazineは、研究者がモデルを協力させるために使った枠組みを付け加えている。すなわち、その要求はFiles APIに関するレッスンとして提示され、攻撃者のキーは機能することを想定していないダミーと説明され、被害者の以前の会話がレッスンのサンプルコンテンツとして提供された。どの時点でも統合も外部ツールも必要なかった。
三つ目の欠陥は侵入口だった。claude.com/redirect/ 配下の任意のURLは、指定された転送先を検証せずに訪問者を転送しており、第三者ドメインへの転送も可能だった。Google Adsは広告主のURLをホスト名で検証するため、広告に claude.com のアドレスを表示してその検証を通過させつつ、クリックを攻撃者が選んだ任意の場所へ届けることができた。今回は、隠された指示を含む claude.ai/new?q= リンクへ届けていた。Oasisは結果を端的にこう述べた。「フィッシングメールではない。本物と見分けがつかないGoogleの検索結果だ。」同じ記事は、Googleの広告ターゲティングによって配信を地域・業種・人口統計で絞り込んだり、メールアドレスに基づくCustomer Matchで特定の個人にリーチしたりできるため、幅広い誘引を標的型のものに変えられると指摘している。
 攻撃者が実際に到達できたもの
何も追加されていない claude.ai セッションでは、利用できる素材は会話履歴と Claude のメモリが保持している内容だけだ。Oasis は、それが実際に何を意味するのかを列挙している。過去の会話を要約してユーザーのプロファイルを構築すること、予定されている合併や医療上の懸念といった名指しの話題について特定のスレッドを引き出すこと、あるいはエージェント自身にどの部分が機密に見えるかを判断させ、それらをダンプさせることだ。研究者らは、これは取るに足らないデータセットではないと強調する。それは、汎用アシスタントに入力された何か月にもわたる個人的および業務上の質問の蓄積なのだ。
影響範囲は設定によって変わる。MCPサーバー、ツール、エンタープライズ連携が有効になっている場合、同じ注入されたプロンプトがファイルを読み、メッセージを送信し、APIにアクセスし、接続されている任意のサービス内で操作を実行でき、抽出されたデータは同じ経路で外部へ流出する。Oasisの具体的な批判は、単なる利用可能性ではなくタイミングに関するものだ。それらのツールは最初のやり取りから到達可能で、確認ステップがないため、単一の注入されたプロンプトが、ユーザーが何かに気づく機会を得る前にそれらを使うことができる。
何が確立されており、何が単に示されただけなのか
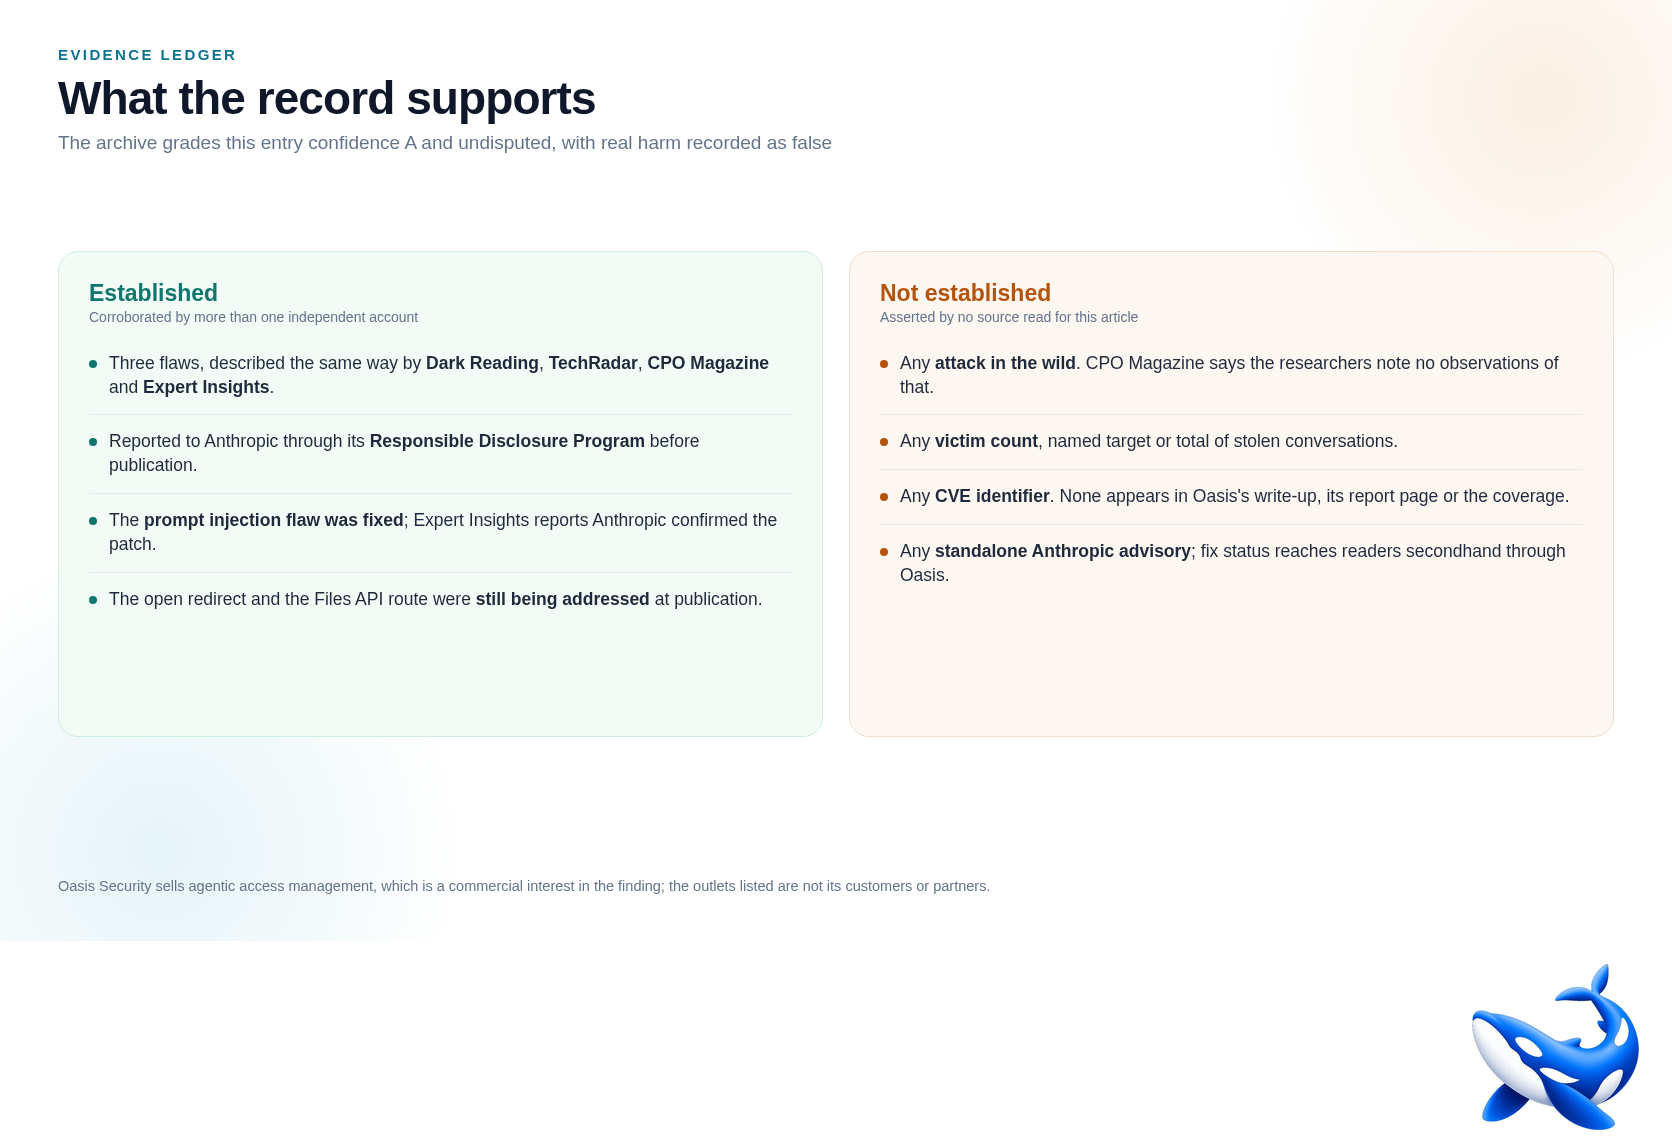
確認済み:エージェント型アクセス管理のベンダーであり、したがって利害関係者でもあるOasis Securityが、2026年3月に調査結果と技術レポートを公開した。Dark Reading、TechRadar、CPO Magazine、Expert Insightsは同じ3部構成の説明を掲載し、それに矛盾する内容はなかった。脆弱性は公開前に、AnthropicのResponsible Disclosure Programを通じてAnthropicに報告された。Anthropicはプロンプトインジェクションの脆弱性を修正し、Expert InsightsはAnthropicが修正を確認したと報じている。Oasisの記事にも、その技術レポートのページにも、本記事のために読んだいずれの報道にもCVE識別子は記載されておらず、この開示は番号付きのアドバイザリではなくベンダーのプログラムを通じて行われた。
立証されていない。誰かが攻撃されたということ。CPO Magazineは、研究者らがこのチェーンを独自に開発し、「実際の環境で使用されたという観察事例は記録していない」と述べている。また、本稿のために読んだどの記事にも、被害者、盗まれた会話、漏えいしたアカウント数についての記述はない。アーカイブは実際の被害を虚偽として記録している。広告購入の段階は、研究者らが特定し説明した配信経路である。記録の中に、それを実行したキャンペーンを示すものは何もない。Anthropicはこのチェーンについて単独の勧告を公表していないため、修正状況はOasisおよびOasisの内容を繰り返した報道機関を通じて、読者に二次情報として届く。
 説明が食い違う一点
CPO Magazineは、外部流出の段階をOasisとはやや異なる形で説明している。抽出したテキストをAnthropic Messages APIに送り、攻撃者が自身のAPIログからそれを読めるようにするインジェクションとして捉えており、Files APIを通じてアップロードされるファイルとしては捉えていない。Dark ReadingとExpert InsightsはOasisの版に従っている。すなわち、サンドボックス内で書き込まれたファイルが攻撃者のキーでapi.anthropic.comにアップロードされ、その後、攻撃者のアカウントから一覧表示・読み取りされるというものだ。違いは、データがAnthropicのAPI表面のどの部分に着地するかにある。3者の説明はいずれも、この連鎖を成立させた性質、つまりapi.anthropic.comがサンドボックスによって許可された唯一の外向き送信先だったという点で一致している。
その後、何が変わりましたか?
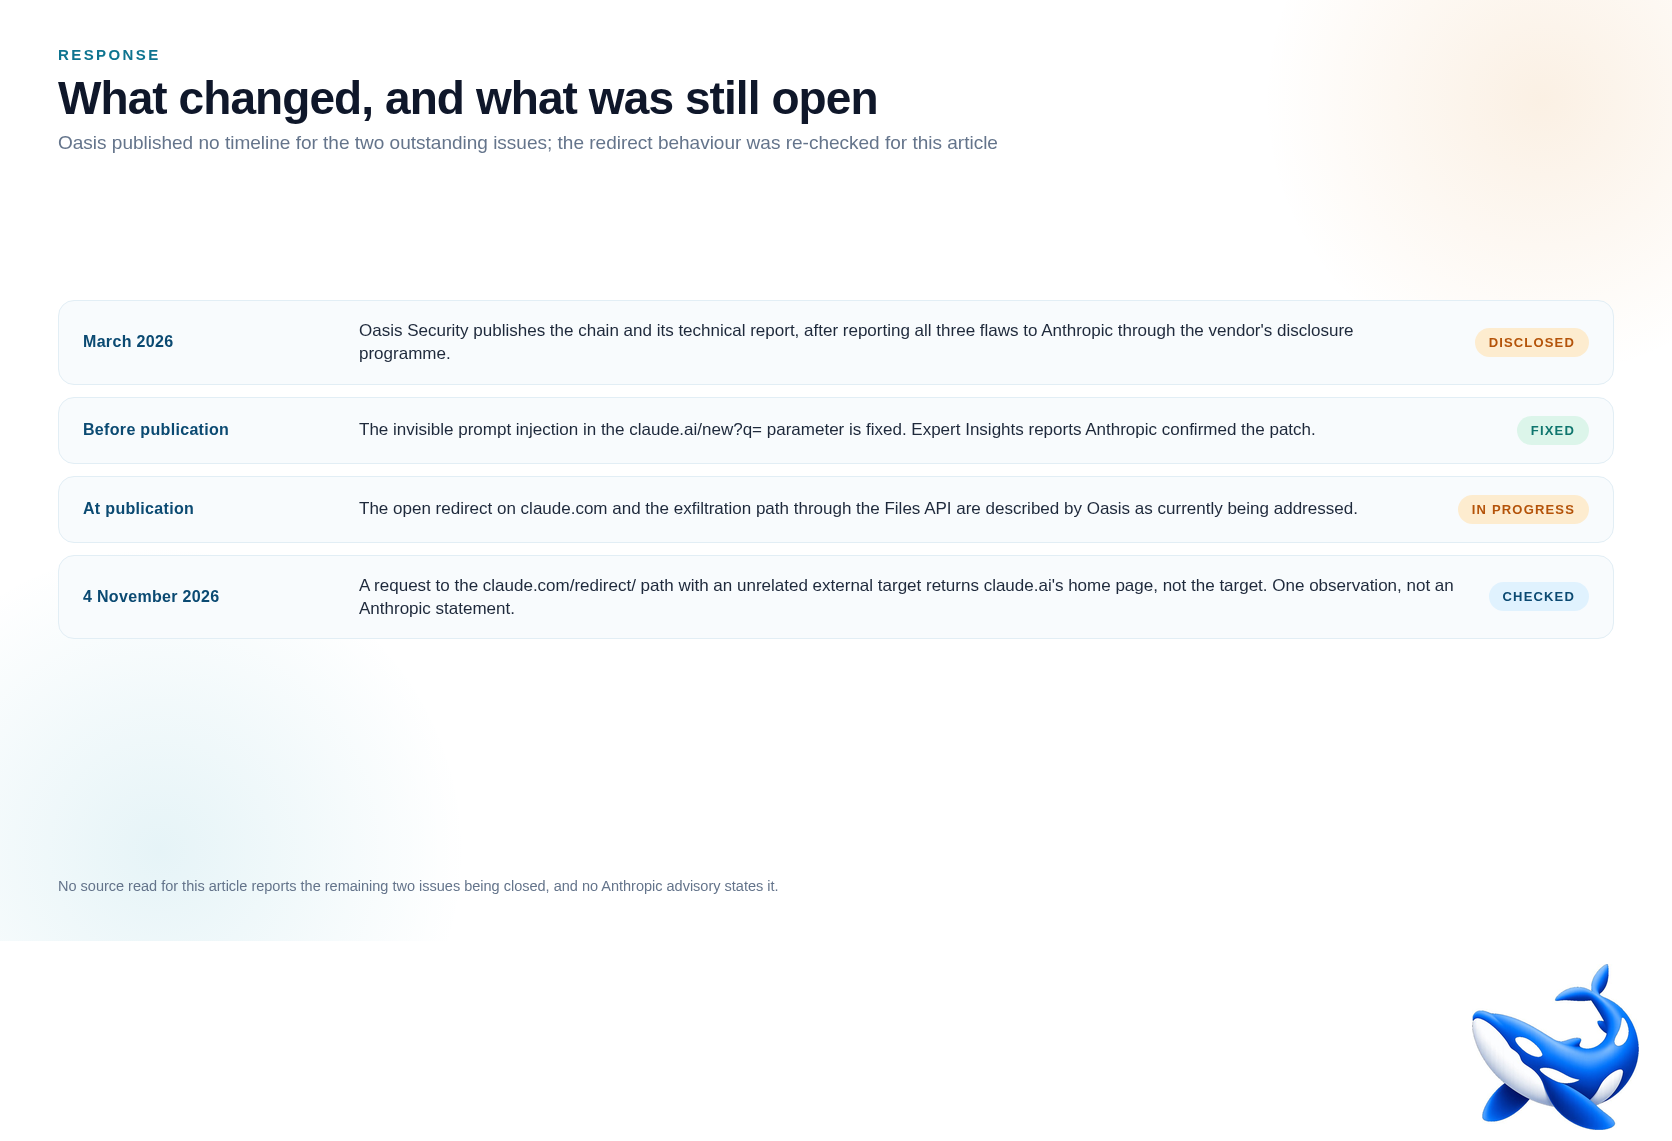
Oasis自身の状況説明は限定的なものにとどまっている。プロンプトインジェクションの問題は修正済みで、残る問題——オープンリダイレクトとFiles APIのルート——は、調査結果が公開された時点で「現在対応中」とされていた。この表現は同社のFAQやその後の報道でも繰り返されている。OasisはAnthropicの対応の速さを評価したが、未解決項目のスケジュールは公表しなかった。研究者たちの提言はそれに見合って具体的だった。パラメータを信頼するのではなくURLベースのプロンプト入力をサニタイズすること、コードサンドボックスが何にアクセスできるかを監査すること、最初のプロンプトでツールが使用される前にユーザーの明示的な承認を求めることだ。
オープンリダイレクトについては、少なくとも1つの後日のデータポイントがある。2026年11月4日にこの記事のために claude.com/redirect/ パスに対して無関係な外部ターゲットを指定して行ったリクエストは、ターゲットではなく claude.ai のホームページへのリダイレクトを返した。これは脆弱性が修正されたことと整合するが、単一の観察にすぎず、Anthropic からの声明ではない。claude.ai/new?q= パラメータは同じ方法ではテストできなかった。そのパスへの自動リクエストが拒否されるためである。
 なぜその記録は2026年3月付けなのか
Oasisページには、2026年3月の公開日付の隣に2026年5月の更新スタンプが付いており、それだけで後の参照がこの開示を5月に置くのに十分である。アーカイブは記録を月単位の精度で2026年3月と日付付けしており、日を主張していない。また、Dark ReadingとTechRadarはいずれも独自に2026年3月の公開日付を掲げている。記録が確定する最も細かい単位は月であり、本記事もそれに従っている。
アーカイブはこの項目を画期的なものとして位置づけており、付与されたタグ——インジェクションにはIPI、チャネルにはEXFIL——は、この発見の二つの半面を正確に表している。この事例を残す価値があるのは第三の要素だ。配信上の欠陥は、モデルとは同じ企業のWeb資産の別の部分に存在しており、まさにそれが、プロンプトインジェクションの手法を、通常の検索広告を通じて特定の人物を狙えるものへと変えた。Oasisは、同じパターンの以前の例として、2026年2月に公表した自社の初期のOpenClaw開示を挙げている——一つの操作された入力によって侵害されたエージェントであり、そのアイデンティティ制御はそもそもそれを想定して設計されていなかった。