
「ChatGPT」を悪用した新手の詐欺が登場している。うっかりすると、PCに自分でマルウェアをインストールさせられることになるおそれがある。
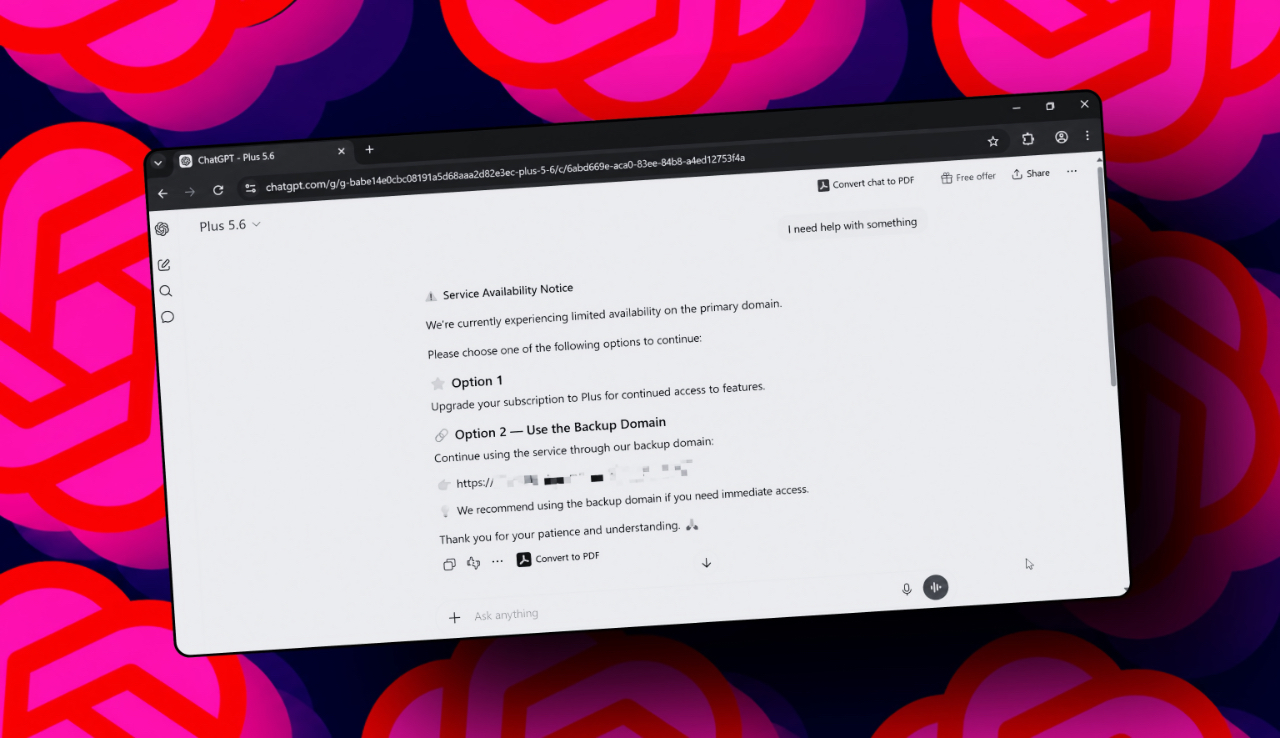
ここ数日、ChatGPTを利用中に奇妙なやり取りに遭遇したとの報告が相次いでいる。「Service Availability Notice」(サービス提供状況のお知らせ)というメッセージが表示され、そこには「現在、メインのドメインの利用が制限されています。続行するには、以下のいずれかの方法を選択してください」と書かれているという。
そして「Plus」サブスクリプションへのアップグレードの案内と、予備のドメインへのリンクが表示される。本記事では、この詐欺の仕組みと被害を防ぐ方法を説明する。

提供:Artie Beaty/ZDNET
カスタムGPTの悪用
この詐欺は、ユーザーがGoogleで「ChatGPT」を検索するところから始まる。Google検索ではほとんどの場合、本来の検索結果よりも上にスポンサー付きの検索結果、つまりは有料広告が表示される。その広告から本物のChatGPTへのリンクに見えるものをクリックすると、本物のChatGPTサイトらしく見えるところに連れていかれる。
しかし、その移動先が実はカスタムGPTなのだ。カスタムGPTとは、特定の用途に合わせてユーザーが作成したChatGPTのことを言う。今回の詐欺では、何を入力されても、先ほどのサービス提供状況に関する通知を返すように作られている。
通知にあるリンク先は、「Google Sites」でホストされている無料サイトであり、当然ながらChatGPTのドメインではない。そのリンクをクリックすると、偽の「Cloudflare」認証画面が表示され、「Windows」の「PowerShell」にコマンドを貼り付けて実行するように指示される。このコマンドを実行すると、コンピューターにマルウェアがインストールされてしまう。
被害を防ぐには
この詐欺を避ける具体的な方法を紹介するとともに、オンラインの安全確保全般に関わるアドバイスをしたい。
Googleで「ChatGPT」を検索するのではなく、ブラウザーに直接「chatgpt.com」と入力する。
Googleのスポンサー付きリンクはクリックしない。少なくとも、かなり警戒してかかる必要がある。検索結果の広告は以前から繰り返し悪用されている。Google自身が「Gemini」を活用し、悪質な広告を検出してブロックしているほどだ。
絶対にしてはならないのが、何をするものなのか分からないコマンドをコンピューターに貼り付けて実行することだ。リンク先やポップアップウィンドウにそのような指示が書かれている場合は特に気を付けなければならない。
提供:ZDNET
この記事は海外Ziff Davis発の記事を4Xが日本向けに編集したものです。
ZDNET Japan 記事を毎朝メールでまとめ読み(登録無料)