0
会員(無料)になると、いいね!でマイページに保存できます。
共有する
米マイクロソフトは、サイバー脅威の年次報告書「Microsoft Digital Defense Report 2026」を公開した。観測した侵入の63%でデータ窃取が伴い、外部からアクセスできるクラウド環境は平均5.3時間で攻撃を受けていたという。企業で導入が進むAIエージェントが新たな攻撃対象になっているとして、5つのリスク分類と対策を示した。
米マイクロソフトが公開した「Microsoft Digital Defense Report 2026」
米マイクロソフトは2026年10月1日、公式ブログで、サイバー脅威の年次報告書「Microsoft Digital Defense Report 2026」を公開したと発表した。AIが攻撃と防御の両面で前提を変えつつあるとし、企業が導入を進めるAIエージェントそのものが新たな攻撃対象になっていると警告している。
報告書によると、同社が1日に処理するセキュリティシグナルは165兆件を超える。観測した侵入の63%でデータ窃取が伴い、インターネットに露出したクラウドのワークロードは平均5.3時間で攻撃を受けていたという。
侵入の入り口は、今も「人」と「ID」が中心だ。正規アカウントを悪用した侵入の52.2%では、その後さらに別の認証情報が盗まれていた。電話によるボイスフィッシングの93%で、攻撃者はソーシャルエンジニアリングを始められるまで被害者を通話にとどめていた。直近1年間に検知した取引先などのなりすまし攻撃は4600万件超、QRコードを使ったフィッシングは1億4500万件超に上るとしている。
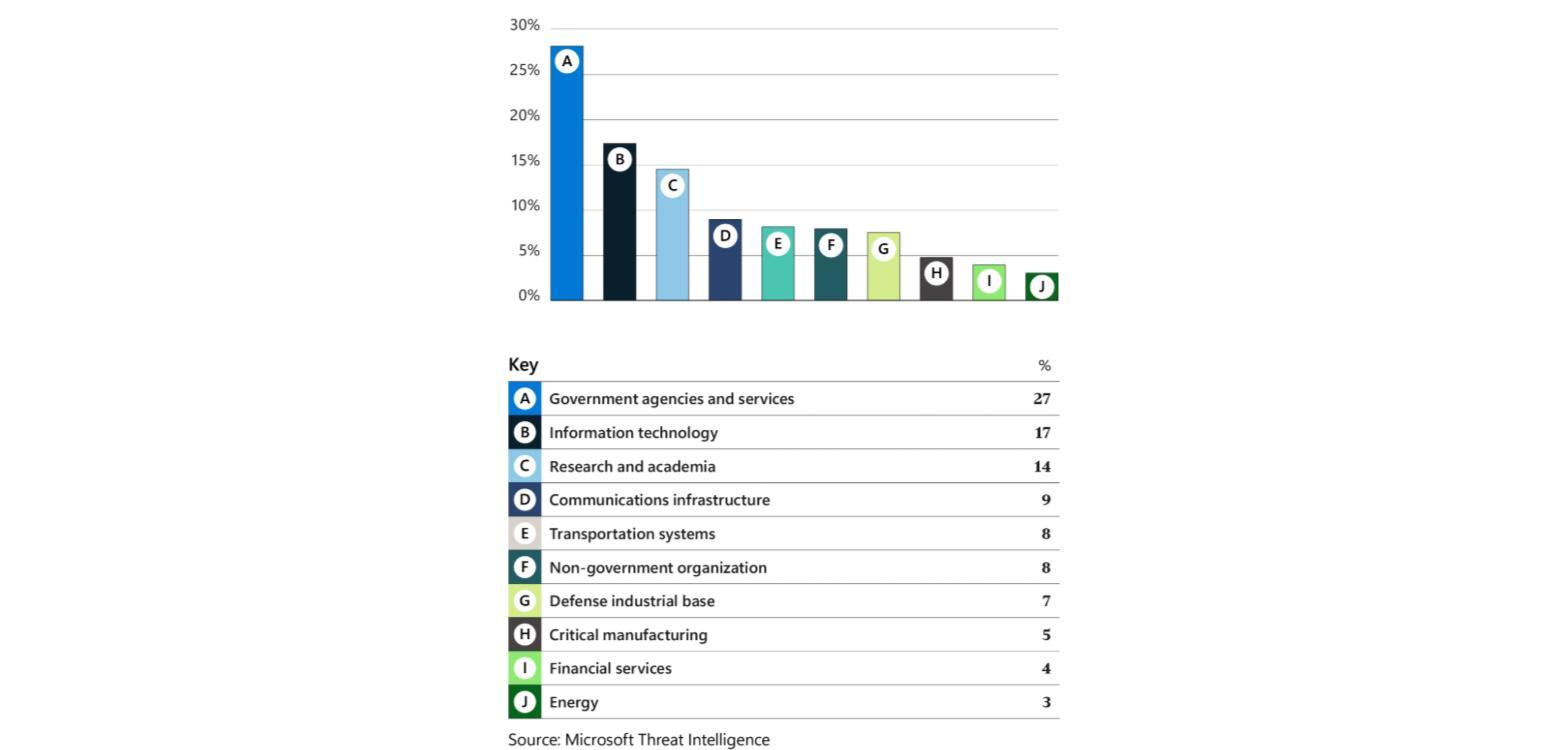
2026年に脅威アクターの標的となった業種の上位10。政府機関・行政サービスが27%で最も多く、IT(17%)、研究・学術(14%)が続く
業種別では、政府部門が観測された脅威活動の27%を占め、前年の17%から拡大した。企業に対するランサムウェアの実行件数は前年比15.8%増え、最多の標的は重要製造業だったという。
AIをめぐっては、企業の88%がすでにAIエージェントを試験導入し、リーダーの82%が12~18カ月以内に展開を広げる計画だとするデータを紹介。2028年には稼働するAIエージェントが約13億に達するとの業界予測も挙げた。被害例として、2025年12月に60万回以上インストールされた悪性のブラウザ拡張機能が「ChatGPT」や「DeepSeek」の会話履歴を収集していたことを確認し、緩和されるまでに1万近い組織が影響を受けたとしている。
特設サイトでは、AIエージェントへの攻撃を「プロンプトや意図の操作」「機密データの露出」「IDと権限の侵害」「過剰な自律行動」「運用の完全性」という5つのリスクに分類し、対策を示した。エージェントを守るには、モデル単体でなく、エージェントがアクセスするID、データ、ツール、システムまで含めた保護が欠かせないという。
対策面では、IDを中核のセキュリティ管理と位置付け、常時付与された特権アクセスを減らし、フィッシング耐性のある認証を求めるよう提言した。同社が法執行機関などと連携して2026年3月に摘発したフィッシングサービス「Tycoon2FA」は、6月までに活動量が2025年11月のピークから95%減ったという。
AIセキュリティのおすすめコンテンツ
Googleで見つけやすく
評価する
いいね!でぜひ著者を応援してください
会員(無料)になると、いいね!でマイページに保存できます。
関連タグ